· Lucas Resende · Carreira & Tecnologia · 10 min de leitura
Small Language Models, Segurança de APIs e Redes: Arquitetura Prática no XI Simpósio da Fatec Taubaté
Três noites no XI Simpósio da Fatec Taubaté discutindo inferência local com SLMs, automação de redes Cisco, proteção de APIs e conexões com o Hack'a Valley.
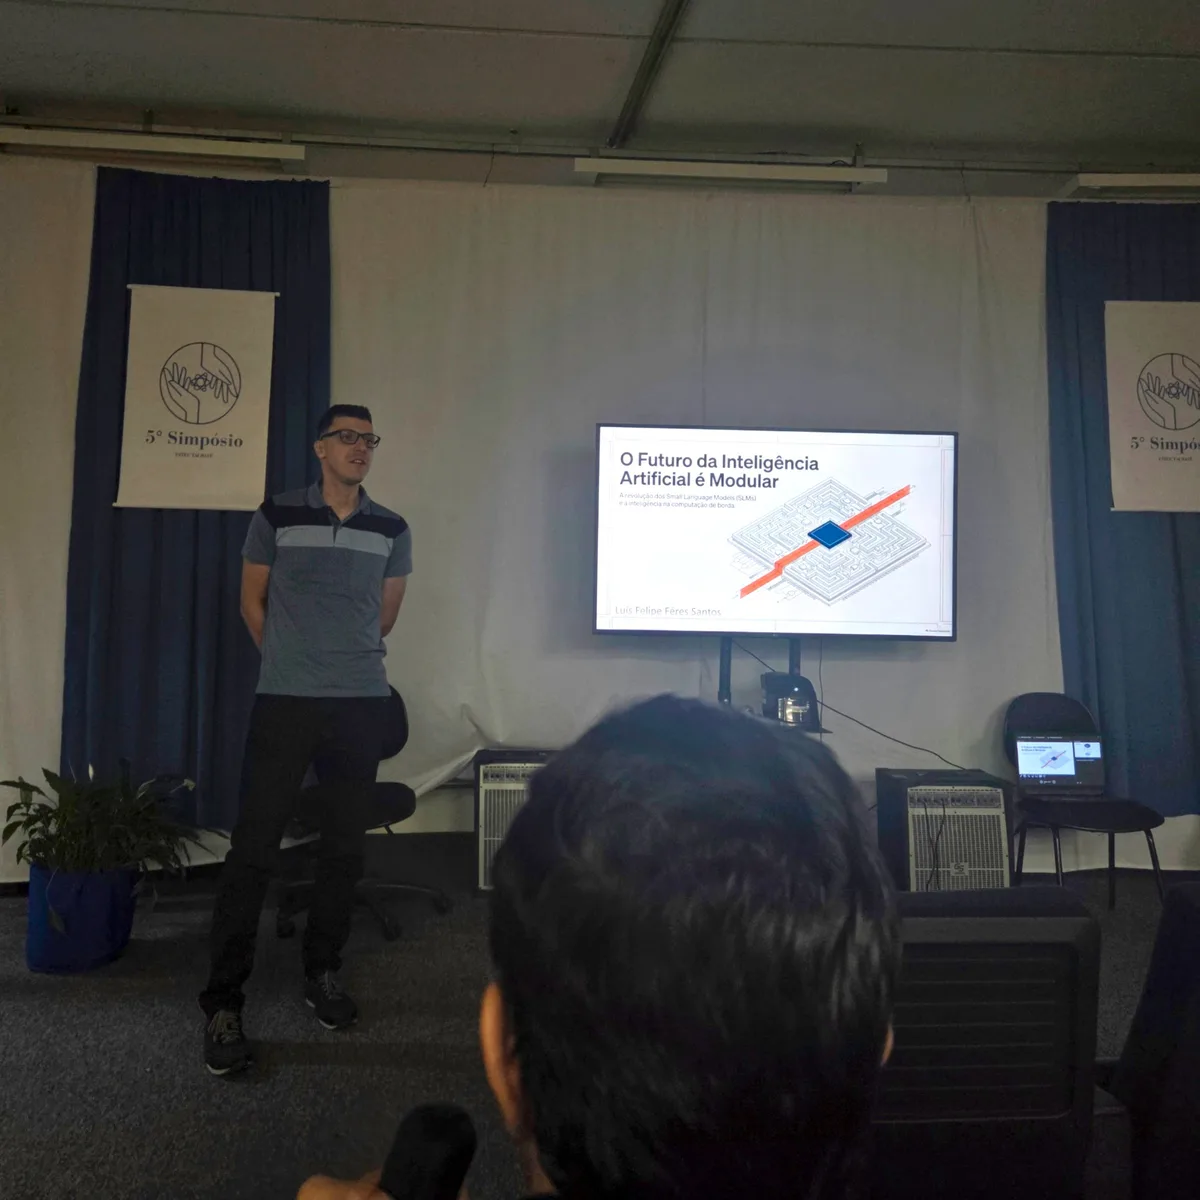
Na semana passada, as aulas na Fatec Taubaté deram espaço para o XI Simpósio de Tecnologia e Gestão. Vi três noites com o campus movimentado, salas cheias e conversas que me trouxeram mais conexão com o mercado.
Foi o meu primeiro simpósio na faculdade. Tive receio de encontrar palestras teóricas demais, mas a grade me surpreendeu: na quarta-feira estávamos fazendo exercícios de respiração no auditório para segurar a ansiedade, na quinta discutindo por que, para certas ocasiões, rodar um modelo compacto no notebook faz mais sentido do que queimar dinheiro em APIs na nuvem, e na sexta vendo casos reais de invasão por causa de endpoints expostos sem autenticação. Ainda pude descobrir a grande oportunidade que a Fatec dá de acessar cursos e certificações da Cisco gratuitamente.
Acompanhar as apresentações com a turma da sala mudou a dinâmica. Nas pausas e intervalos, a gente ficava discutindo as ideias e aproveitava o final das sessões para ir até a frente conversar diretamente com os palestrantes. Ter perguntas respondidas na hora por quem vive a rotina técnica vale muito mais do que tutoriais gravados. Sinto que a participação em eventos como o Hackavalley, a Proud Tech Summit, o Capacita+ do Google Cloud e as mentorias da IBM, só me provaram isso cada vez mais, então sigo buscando e aproveitando isso.
O backend da mente e o controle da ansiedade técnica
A palestra de abertura da quarta-feira, conduzida pela psicóloga clínica Valquiria Saiki (fundadora do CEHU - Centro de Excelência Humana), tocou em um ponto que todo mundo em tecnologia enfrenta no dia a dia: a sensação constante de estar atrasado. Toda semana sai um modelo novo, um framework diferente, uma atualização de linguagem. É fácil ficar ansioso tentando abraçar tudo e achar que não sabe nada. Eu literalmente já tive muitos dias em que fiquei atualizando o Reddit, Twitter (X), dentre outros, numa sensação de que eu tinha que estar ali, vidrado nas atualizações.
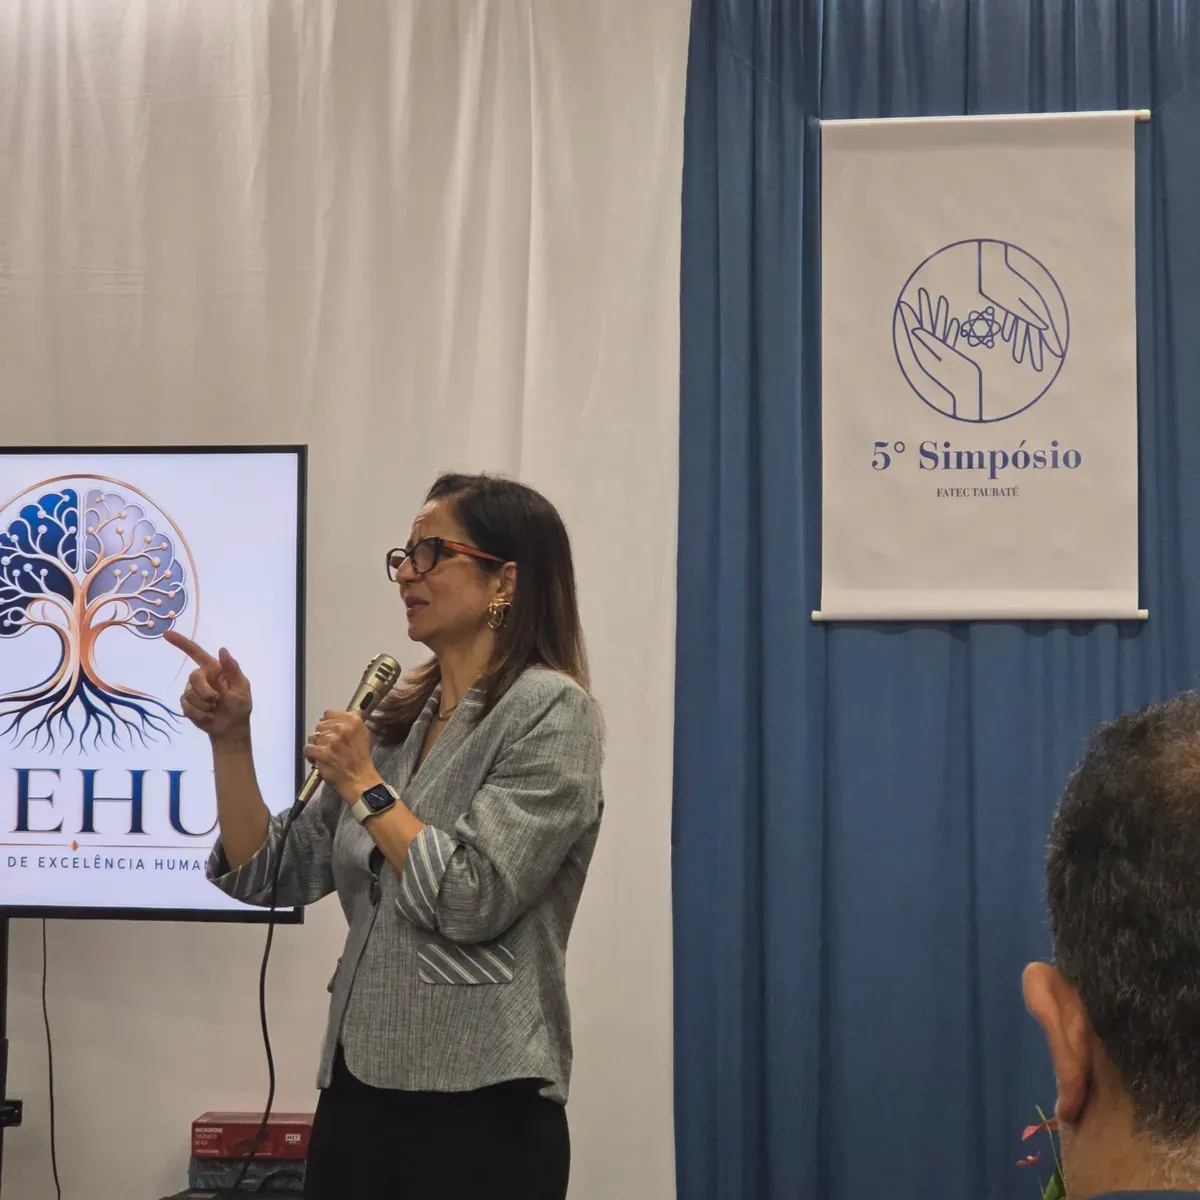 Valquiria Saiki abordando a gestão da ansiedade e o impacto da sobrecarga de informação na área técnica durante a abertura do simpósio.
Gostei que ela usou uma comparação que fez sentido com o que estudamos: separar a interface visível (o frontend) dos processos automáticos que rodam em segundo plano (o backend da mente). Mudanças reais de hábito exigem repetições consistentes para reprogramar essas reações automáticas, em vez de cobranças pontuais que só geram culpa.
No meio da conversa, o auditório inteiro parou para testar uma técnica prática: o suspiro fisiológico, pesquisado por neurocientistas como Andrew Huberman em Stanford. São duas inspirações profundas pelo nariz seguidas por uma expiração longa e lenta pela boca. Eu já mantenho uma rotina diária de meditação que aprendi e desenvolvi nos treinos de Kung Fu, mas essa respiração profunda foi uma adição excelente para quando o estresse bate na hora. Nos últimos dois dias já coloquei em prática, e funciona muito bem para quebrar a sobrecarga e focar de novo. Recomendo.
Como a inteligência artificial opera na ponta sem depender de datacenters gigantescos?
Na palestra de quinta-feira, o Prof. Luís Felipe Féres Santos (com quem tenho aula de Projeto Integrador neste semestre e que atua como analista de sistemas na Embraer) demonstrou que modelos de linguagem compactos (SLMs) já conseguem rodar direto em hardware local com latências abaixo de 80 ms, eliminando o custo por token e o risco de vazar dados corporativos para servidores externos.
Quando o professor perguntou para o auditório quem já tinha colocado a mão em ferramentas de IA e entendia o conceito e funcionamento prático dos modelos, olhei em volta e percebi que pouca gente levantou a mão. Fiquei feliz de estar entre os poucos que conheciam o tema. Inclusive, lembrei na hora que o Google liberou recentemente para estudantes uma cota muito boa no Google Colab, algo que compartilhei na mesma semana com meus colegas de sala para treinarmos testes práticos sem depender de máquina potente. Não vou usar a cota imediatamente porque estou focado em outras prioridades, mas já coloquei na minha lista para subir experimentos com modelos locais.
Grandes modelos (LLMs) são impressionantes para raciocínio abstrato aberto, mas cobram um preço alto na vida real:
- Consumo de energia: Datacenters chegam a queimar entre 20 e 200 watts por operação em modelos com centenas de bilhões de parâmetros.
- Latência de rede: Bater na nuvem raramente entrega respostas abaixo de 250 ms, o que inviabiliza tarefas em tempo real.
- Privacidade: Subir dados de clientes ou identificadores pessoais (PII) para APIs externas cria problemas imediatos de conformidade.
Para o dia a dia, a alternativa viável está nos modelos compactos, de 100 milhões a 15 bilhões de parâmetros (como Microsoft Phi-4, Google Gemma 3n, Meta Llama 3.2 e Qwen 2.5). O que me chamou a atenção na explicação técnica foram as formas de enxugar o modelo:
- Destilação de conhecimento: Um modelo menor aprende a imitar as decisões de um modelo professor, mantendo a lógica central focada em tarefas específicas.
- Poda (pruning): Remoção cirúrgica de parâmetros e conexões redundantes na rede neural.
- Quantização: Reduzir a precisão matemática dos pesos de ponto flutuante (FP16) para inteiros de 4 bits (INT4). Isso corta o consumo de memória RAM em cerca de 4 vezes. Para quem programa em um notebook comum de estudante, sem placa de vídeo dedicada de milhares de reais, essa economia é exatamente o que permite testar inferência local.
Com os processadores atuais trazendo unidades neurais (NPUs) integradas para aceleração matricial e placas de sistemas embarcados rodando TinyML com miliwatts, a arquitetura mais equilibrada fica dividida: a nuvem assume raciocínios raros e complexos, enquanto a borda cuida de mais de 90% das tarefas repetitivas, como validar esquemas JSON e mascarar informações sensíveis.
O professor resumiu essa virada trazendo a vivência prática de quem aplica esses conceitos na indústria: as áreas de negócio pedem inteligência artificial para tudo, mas as contas de API pesam rápido. O futuro da computação com inteligência artificial caminha para uma rede modular de modelos leves embutidos nos dispositivos que usamos todos os dias, deixando a dependência total de grandes datacenters apenas para tarefas que realmente exigem isso.
O papel das redes e a abertura para novas turmas da Cisco na faculdade
Também na quinta-feira, o Prof. José Geraldo Moraes apresentou o catálogo do Cisco Networking Academy disponível para os estudantes da Fatec Taubaté. A conversa ainda foi além, e deixou claro que nenhum código roda no vazio.
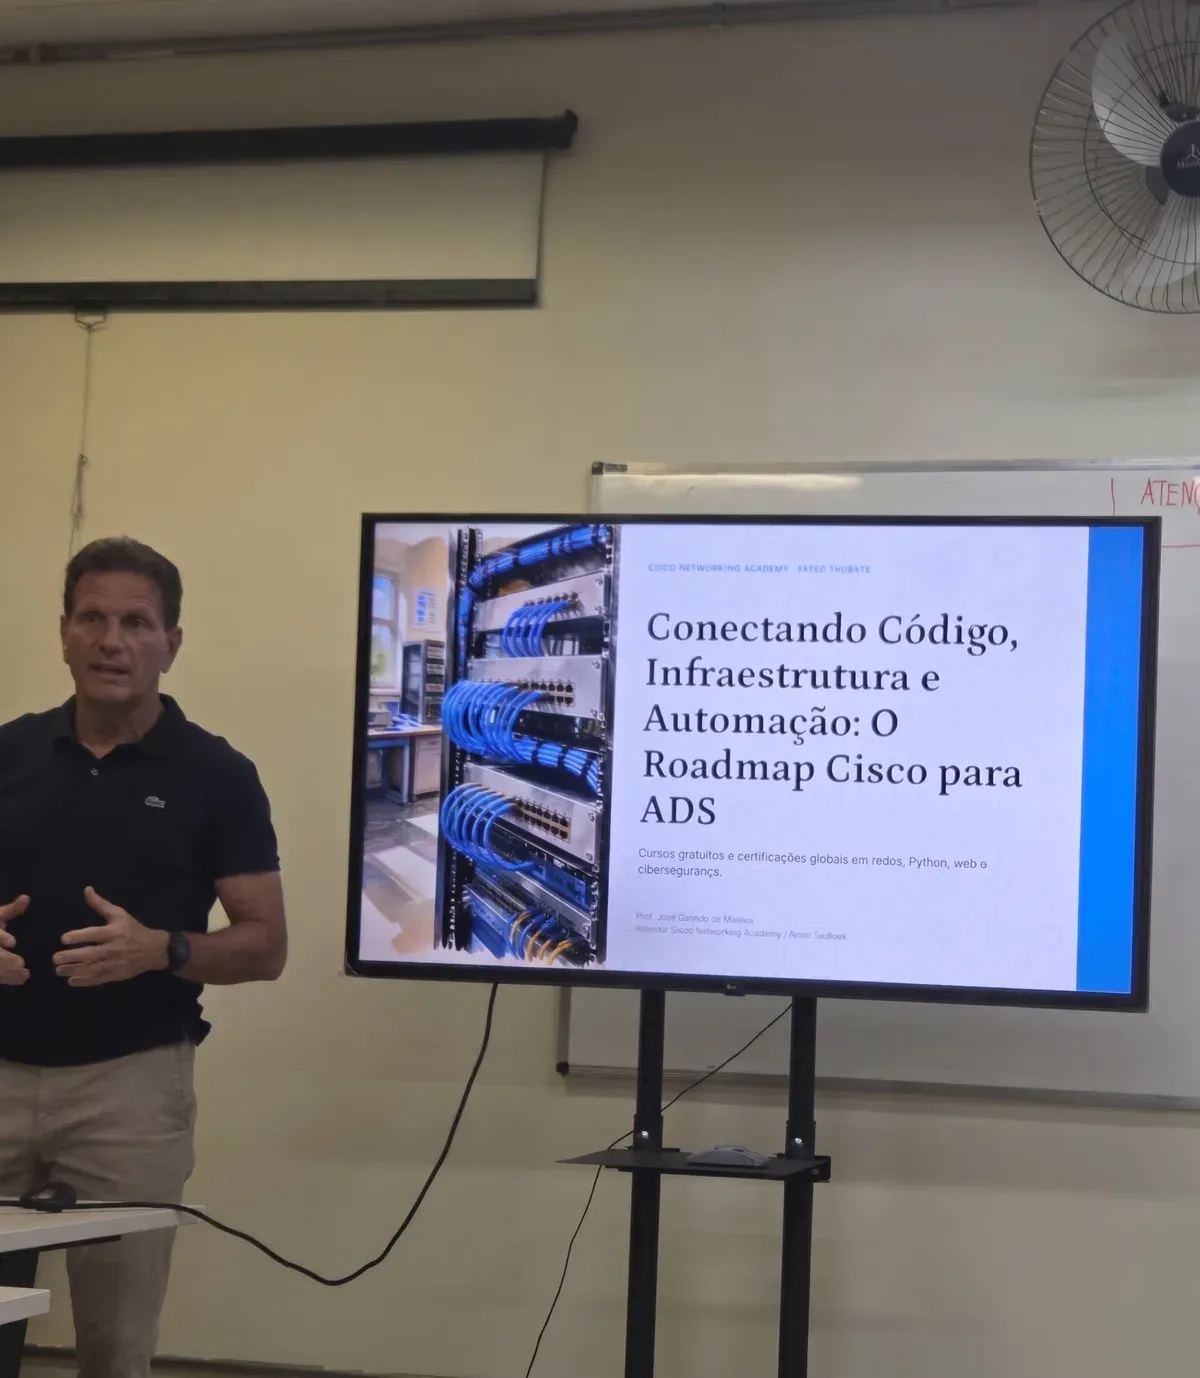 Prof. José Geraldo Moraes apresentando as trilhas de certificação e cursos do Cisco Networking Academy para os alunos da faculdade.
Dá para passar semanas estudando frameworks web modernos, mas a aplicação sempre vai depender de chamadas HTTP, resolução de DNS, roteamento de pacotes, portas abertas e contêineres trocando dados na nuvem.
Fiquei bastante interessado em tudo o que a plataforma oferece, desde simuladores como o Cisco Packet Tracer até trilhas de automação com o DevNet Associate e segurança com o CCNA. O ponto mais legal foi que o professor se mostrou super aberto a abrir turma de um curso específico que os alunos quisessem, bastando juntar os interessados para ele verificar a disponibilidade institucional. Pretendo pesquisar com calma qual trilha me atrai mais assim que eu concluir o CS50x da Universidade de Harvard, curso que venho fazendo com foco nas bases de C e gerenciamento de memória.
Por que a segurança defensiva precisa fazer parte da rotina de qualquer desenvolvedor?
Na noite de sexta-feira, o consultor Gabriel Grisólia (Kyndryl) mostrou que a maioria dos incidentes de segurança corporativa começa em descuidos comuns de desenvolvimento, como rotas sem autenticação, permissões mal configuradas e variáveis expostas.
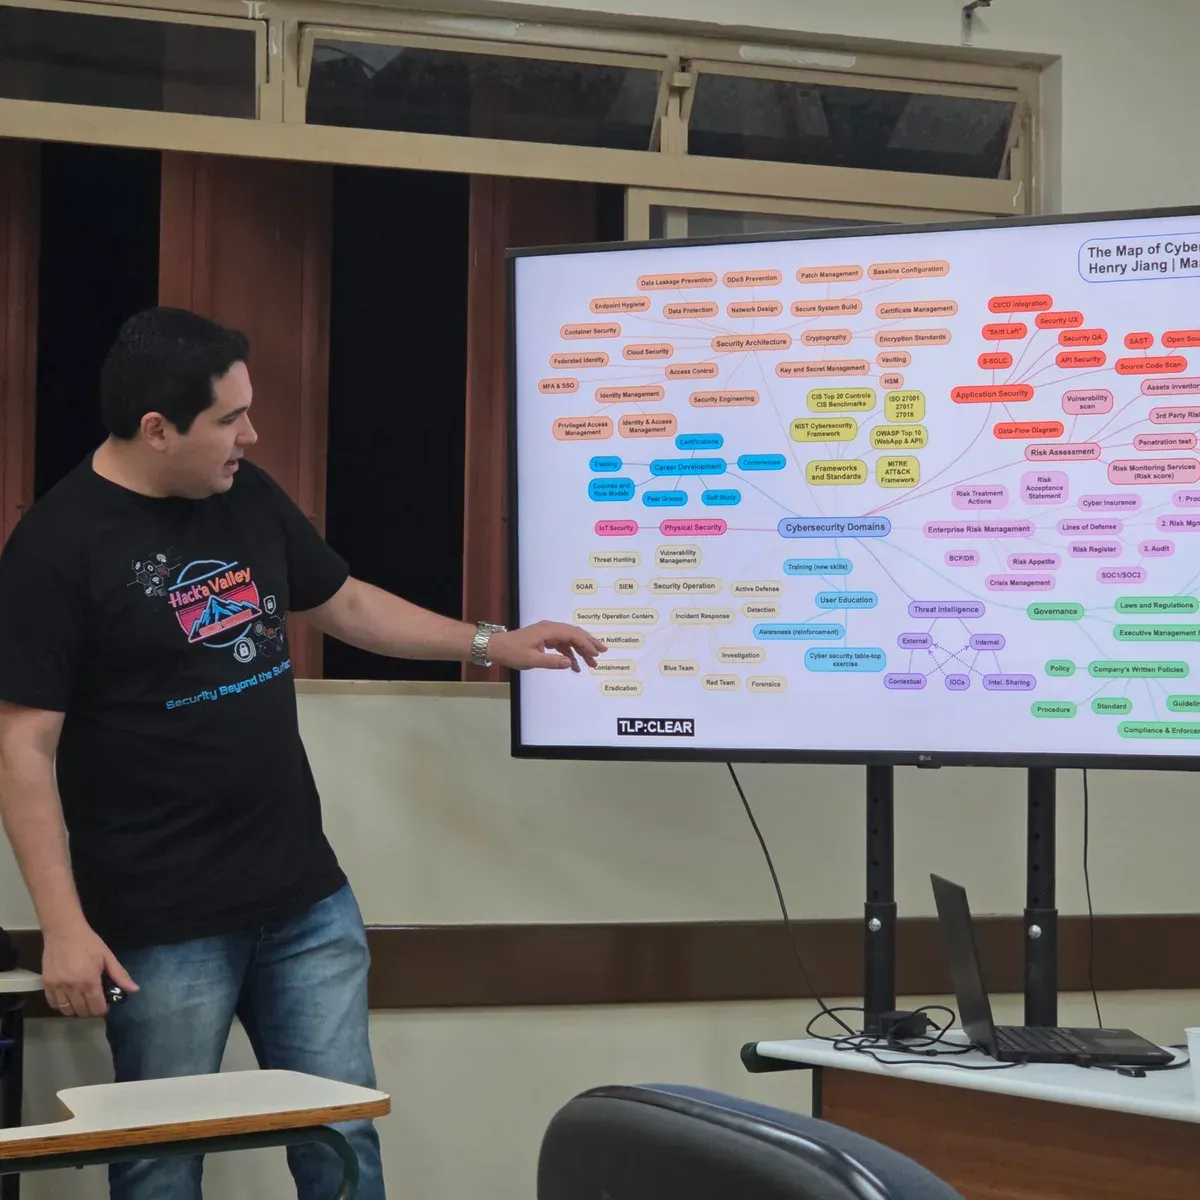 Gabriel Grisólia detalhando vulnerabilidades reais de APIs e a importância da segurança defensiva no ciclo de desenvolvimento.
Eu já conhecia o Gabriel porque participei do Hack’a Valley em agosto, em Pindamonhangaba, conferência que ele ajudou a idealizar e organizar, e sobre a qual escrevi em detalhes no artigo Além do Código: O que o Hack’a Valley 2026 Revela Sobre Arquitetura, IA e Segurança. Ver a apresentação dele na Fatec complementou o que vi naquele evento. Ficou claro pra mim que segurança não é um nicho fechado para quem atua com testes de invasão ou computação forense. Ela precisa estar no radar de quem projeta banco de dados, cria endpoints e faz deploy.
Ele trouxe casos da vida real que ilustram bem esse ponto:
- Swagger aberto com dados fiscais: Em um cliente do setor automotivo, a interface interativa do Swagger UI estava aberta publicamente sem autenticação. Uma chamada com status HTTP 200 retornava nomes de clientes, chassis de veículos e chaves de 44 dígitos de notas fiscais. Com essa chave, qualquer um gerava o DANFE na internet e tinha acesso a endereços e valores, abrindo margem para golpes de engenharia social e violação direta da LGPD.
- Perímetro externo exposto: Em testes de superfície de ataque (EASM) em ambientes de homologação, ele encontrou relatórios esquecidos como
info.php, arquivos.envcom senhas em texto claro e arquivos de configuração do Git com tokens de deploy. Mostrou inclusive como atacantes usam comandos simples de terminal comcurlpara ler cabeçalhos de servidor e versões desatualizadas em subdomínios de teste, sem nem precisar abrir o navegador.
Com dados do CERT.br apontando que 2026 deve ultrapassar 103 mil vulnerabilidades registradas (CVEs), a busca por falhas se tornou quase toda automatizada. Até cheguei a comentar que, deixando meu site aberto pela primeira vez com a Cloudflare, já vi múltiplas requisições por rotas com “.env”, resultando em “Erro 404”, que resolvi colocando limites para que nem nisso a pessoa chegasse, para não usar meus limites. A fala do Gabriel durante a palestra resumiu a mentalidade que todo desenvolvedor precisa carregar:
“Em segurança não existe ‘se’, existe ‘quando’: o incidente é uma certeza e o time precisa estar preparado para responder.”
- Gabriel Grisólia, consultor sênior de cibersegurança na Kyndryl
No encerramento, levantei a mão para perguntar o que ele recomendava para quem quer construir base em segurança sem se perder no caminho. Ele foi bem sincero: sugeriu olhar com carinho para áreas de entrada como SOC (monitoramento de eventos) e governança baseada em padrões do NIST, investir em certificações reconhecidas (como a própria trilha da Cisco) e ter disciplina para fechar um curso de cada vez. O recado final dele foi direto contra a síndrome do impostor: não adianta travar esperando saber tudo para começar a disputar vagas.
Trade-offs de arquitetura discutidos no simpósio
As decisões de engenharia vistas nas palestras deixaram claro que nenhuma escolha técnica acontece sem contrapartidas. Cada caminho exige avaliar custos, velocidade e complexidade de manutenção:
| Decisão Técnica | Abordagem Tradicional | Alternativa Discutida | Trade-off Prático de Engenharia |
|---|---|---|---|
| Inferência de IA | Requisições contínuas para LLMs em nuvem (20 a 200 W) | SLMs quantizados (INT4) rodando em hardware local | Latência sub-80 ms e privacidade total contra limite de raciocínio abstrato |
| Operação de Redes | Configuração manual e rede tratada como caixa preta | Automação com scripts DevNet e contêineres | Visibilidade de tráfego HTTP/DNS contra curva de aprendizado em redes |
| Segurança Web | Correções tardias após incidentes em produção | Gestão de superfície externa (EASM) e SecDevOps | Detecção antecipada de brechas contra esforço contínuo de monitoramento |
Conclusões práticas após o evento
O saldo do simpósio foi muito além de apenas assistir apresentações no auditório. A cota do Colab está guardada para os testes com modelos quantizados, e a conversa sobre redes já deu direção para o próximo passo: fechar o CS50 primeiro para depois alinhar com o professor e os colegas qual turma da Cisco faz mais sentido abrirmos na faculdade.
Ver profissionais do mercado conversando de igual para igual dentro da Fatec reforça que o valor do aprendizado técnico está em entender como as pontas se conectam, do código à infraestrutura e à segurança.
- fatec-taubate
- ciberseguranca
- inteligencia-artificial
- redes
- carreira-tech